拭目倾耳

拭目倾耳

拭目倾耳,汉语成语,拼音为shì mù qīng ěr,注音为ㄕˋ ㄇㄨˋ ㄑㄧㄥ ㄦˇ,属于联合式结构的四字成语,形容仔细看与听,反义词为“视而不见”。该成语由“拭目”(擦拭眼睛)与“倾耳”(侧耳倾听)两个动作构成,通过视觉与听觉的双重强化,表达专注观察与细致聆听的复合状态。其核心语义出自东汉班固《汉书·张敞传》“天下莫不拭目倾耳,观化听风”,后在宋代司马光《论治身治国所先》中被沿用为“唯拭目倾耳,以瞻望圣政而已矣”。
乌克兰作战司令部

乌克兰作战司令部

乌克兰作战司令部是由多国部队组成的作战部门,2025年9月6日报道称其正在乌克兰首都基辅组建。该司令部组建目标为阻止乌俄达成和平协议后的‘潜在袭击’,其领导职务由英国少将担任,多国指挥体系由法国和英国分别在巴黎与伦敦进行协调。
5·19重庆高校学生掉进化粪池事故

5·19重庆高校学生掉进化粪池事故

5·19重庆高校学生掉进化粪池事故是2025年5月19日发生于重庆对外经贸学院的校园安全责任事故,造成一名学生身亡。2024年12月校方安全检查发现部分井盖周边塌陷但未彻底修复。2025年5月19日体育课后,大一学生张某与同学途经操场旁化粪池时,因井口仅覆盖木板及草皮且无警示标识,踩空坠入池中。同行同学施救未果后报告老师,经消防、医疗等力量施救,张某于当晚7时许被打捞出水,经抢救无效死亡。次日校方通报成立专班配合调查,5月22日官方通报认定校方安全管理失责,分管副校长被免职。
山歌响起的地方·刀郎2025巡回演唱会济南站

山歌响起的地方·刀郎2025巡回演唱会济南站

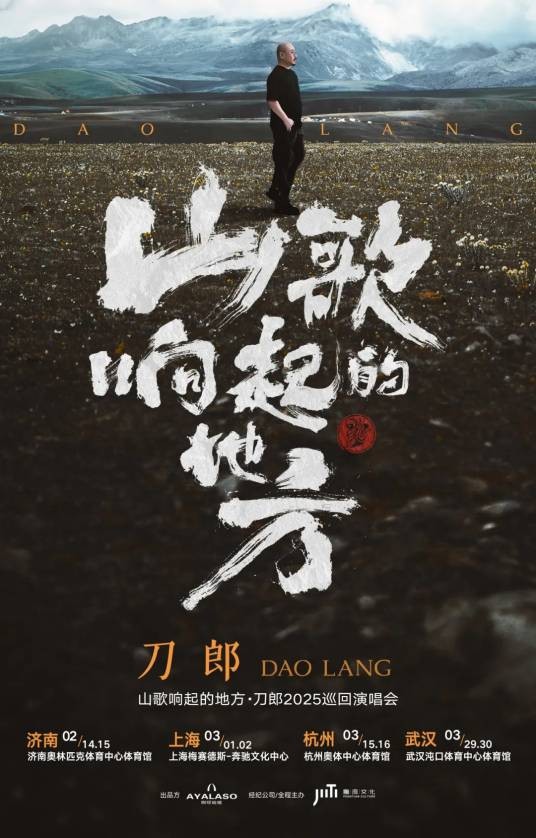
“山歌响起的地方·刀郎2025巡回演唱会济南站”是刀郎2025巡回演唱会的重要一站,也是其继2024年线上演唱会后首次官宣的线下大型巡回演出,于2025年2月14日至15日举办。该演出于2024年12月通过审批,由上海鹏添文化传媒有限公司承办。演唱会在济南奥体中心体育馆举行,开票前在单一售票平台“想看人数”超45万,超过97%的同类演出,每次开票均迅速售罄。2月15日,演唱会在歌曲《2002年的第一场雪》的万人大合唱中正式收官。演唱会吸引了全国乃至海外的歌迷前来,观众覆盖多个
AI爆款视频

AI爆款视频

AI爆款视频产品是一款基于先进AI技术的视频生成工具,能够通过文本或图像输入快速生成高质量、电影级的短视频内容。该产品支持多镜头叙事、超写实画质渲染和物理级真实模拟,提升视频创作效率,适用于影视制作、广告营销和短视频平台。其核心优势包括低成本、高效率和广泛的应用场景,已帮助众多商家和创作者实现爆款视频的快速产出。
B15.2超重型二手助推器

B15.2超重型二手助推器

B15.2超重型二手助推器是SpaceX星舰系列使用的超重型助推器,是一个二手复用部件。2025年10月14日,它作为一级火箭参与了星舰第十一次综合飞行测试,与S38飞船组成组合体,这也是第二代星舰的最后一次飞行测试。该助推器是此前“八飞”B15助推器的复用版本,其33台V2版猛禽发动机中有24台属于重复使用。本次测试的核心目标是验证下一代星舰助推器着陆燃烧阶段的配置,收集不同飞行阶段发动机启停的动力数据。测试中,助推器依次执行了点燃13台发动机进行着陆燃烧、切换为5台发动机
世界市长对话·郑州

世界市长对话·郑州

世界市长对话·郑州,全称暨2025郑州国际旅游城市市长论坛,于2025年10月22日至25日在郑州市举办,由国务院新闻办公室指导,郑州市人民政府、河南省人民政府新闻办公室、河南省文化和旅游厅共同主办,中国旅游研究院(文化和旅游部数据中心)承担论坛研究类综合服务。活动以“赓续古都文脉,赋能城市更新”为主题,设置开幕式暨主对话、情景式对话、实地参访和文商旅融合活动等环节。约300名来自郑州国际友好城市及国内外旅游城市的市长代表、相关国家驻华使节、专家学者及行业代表参会。活动包含“
7·8香港理工大学学生踢猫事件

7·8香港理工大学学生踢猫事件

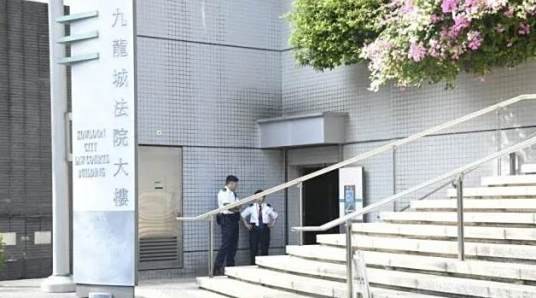
7·8香港理工大学学生踢猫事件是2024年7月8日发生于香港九龙红磡黄埔花园的学生虐待动物案件。香港理工大学22岁学生余某某因室友饲养的布偶猫在合租房内随地排泄,连续踢击猫腹部致其撞上烘干机,送医后无效死亡。该学生在事发当日因不满猫咪排泄行为,在房间内对其施暴后被室友当场发现并报警。该学生此前否认一项虐待动物罪名,经审讯后被法官认定其行为构成虐待动物罪,虽无法直接证实致死因果关系,但被告对虚弱动物继续施暴的情节恶劣,判处5个月监禁。2025年10月14日,余某某在九龙城裁判法
美国网络攻击中国科技企业事件

美国网络攻击中国科技企业事件

美国网络攻击中国科技企业事件指2024年12月中国国家互联网应急中心(CNCERT)披露的两起疑似美国情报机构针对我国科技企业的网络攻击案件。攻击目标包括某先进材料设计研究单位和某智慧能源与数字信息企业,攻击形式涉及利用系统漏洞植入木马、窃取商业秘密等行为。2023年5月,攻击者通过境外跳板利用微软Exchange漏洞入侵某能源企业邮件服务器,植入内存木马并控制30余台设备,窃取核心网络配置及项目数据达1.03GB。2024年8月,攻击者利用电子文档安全管理系统漏洞入侵某材料